

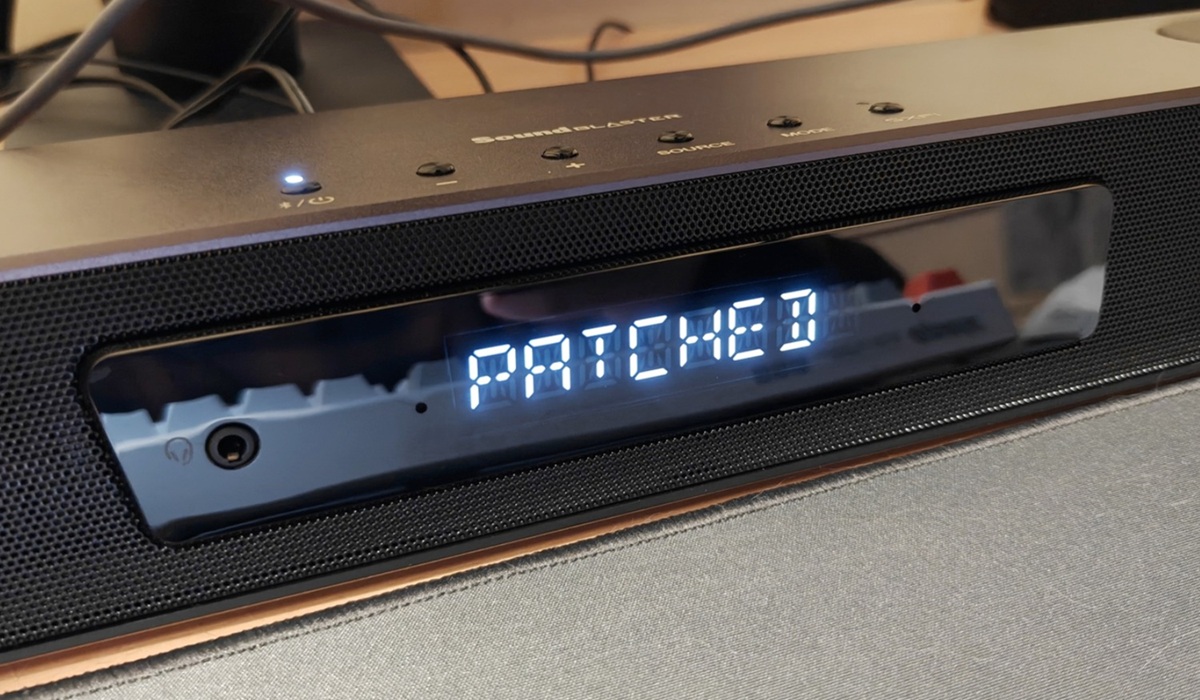

DUNIA perangkat keras (hardware) gaming dikejutkan dengan temuan celah keamanan serius pada salah satu perangkat audio populer. Peneliti keamanan, Rasmus Moorats, baru-baru ini mengungkapkan bahwa soundbar Creative Sound Blaster Katana V2X memiliki kerentanan yang memungkinkan peretas mengambil alih kendali komputer pengguna melalui koneksi Bluetooth.
Temuan ini menjadi peringatan keras bahwa perangkat periferal yang semakin cerdas juga membawa risiko keamanan yang lebih kompleks. Berikut adalah rincian teknis terkait ancaman tersebut:
Kronologi dan Mekanisme Serangan
Celah keamanan ini bermula dari kelemahan pada Protokol Transfer milik Creative yang digunakan untuk pengaturan dan pembaruan firmware. Secara normal, protokol ini memerlukan autentikasi jika diakses melalui kabel USB. Namun, Moorats menemukan bahwa proteksi tersebut absen sepenuhnya saat perangkat diakses melalui koneksi Bluetooth.
Kondisi ini memungkinkan siapa pun dalam jangkauan Bluetooth (sekitar 15 meter) untuk terhubung ke unit Katana V2X tanpa perlu melewati proses pairing atau persetujuan pengguna. Begitu terhubung, penyerang dapat mengunggah firmware modifikasi yang telah disisipi kode jahat.
Mengubah Soundbar Menjadi Keyboard “Siluman”
Hal yang paling mengkhawatirkan adalah kemampuan perangkat untuk berubah wujud secara digital. Karena Katana V2X menjalankan sistem operasi FreeRTOS dengan dukungan USB Human Interface Device (HID), peretas dapat memprogram ulang soundbar agar dikenali oleh komputer sebagai keyboard USB.
Setelah firmware jahat terpasang, perangkat akan melakukan reboot otomatis. Saat menyala kembali, komputer korban akan mendeteksi perangkat tersebut sebagai keyboard sah. Tanpa adanya notifikasi peringatan, peretas dapat mengetikkan perintah perintah berbahaya secara otomatis untuk mengunduh malware atau mencuri data sensitif.
Ringkasan Teknis Kerentanan
| Aspek | Detail Informasi |
|---|---|
| Perangkat Terdampak | Creative Sound Blaster Katana V2X |
| Vektor Serangan | Bluetooth (Tanpa Autentikasi/Pairing) |
| Jarak Serangan | Radius ± 15 Meter |
| Metode Eksploitasi | Injeksi Firmware & Emulasi Keyboard HID |
| Sistem Operasi Perangkat | FreeRTOS |
Respons Vendor dan Langkah Mitigasi
Meskipun bukti teknis telah dipaparkan oleh peneliti dari ERNW, pihak Creative dilaporkan telah menyampaikan kepada CERT Singapura bahwa mereka tidak menganggap perilaku ini sebagai kerentanan keamanan yang kritis. Hal ini membuat ketersediaan pembaruan keamanan resmi (patch) masih belum menemui titik terang.
Bagi para pengguna Creative Katana V2X, para ahli keamanan menyarankan beberapa langkah pencegahan mandiri guna meminimalisir risiko:
- Gunakan Koneksi Fisik: Sebisa mungkin, beralihlah menggunakan koneksi kabel optik atau analog dan hindari penggunaan USB jika tidak diperlukan untuk memutus jalur komunikasi data ke sistem operasi.
- Keamanan Fisik: Pastikan perangkat berada di lingkungan yang terkendali, mengingat penyerang harus berada dalam jangkauan Bluetooth untuk melancarkan aksinya.
- Proteksi OS: Konfigurasikan sistem operasi (Windows/macOS) agar selalu memberikan peringatan atau meminta persetujuan sebelum menerima perangkat HID (keyboard/mouse) baru yang terdeteksi.
Kasus ini menjadi pengingat penting bagi konsumen bahwa setiap perangkat yang memiliki firmware yang dapat diperbarui tanpa sistem autentikasi yang kuat berpotensi menjadi pintu masuk bagi serangan siber di masa depan. (Z-1)