

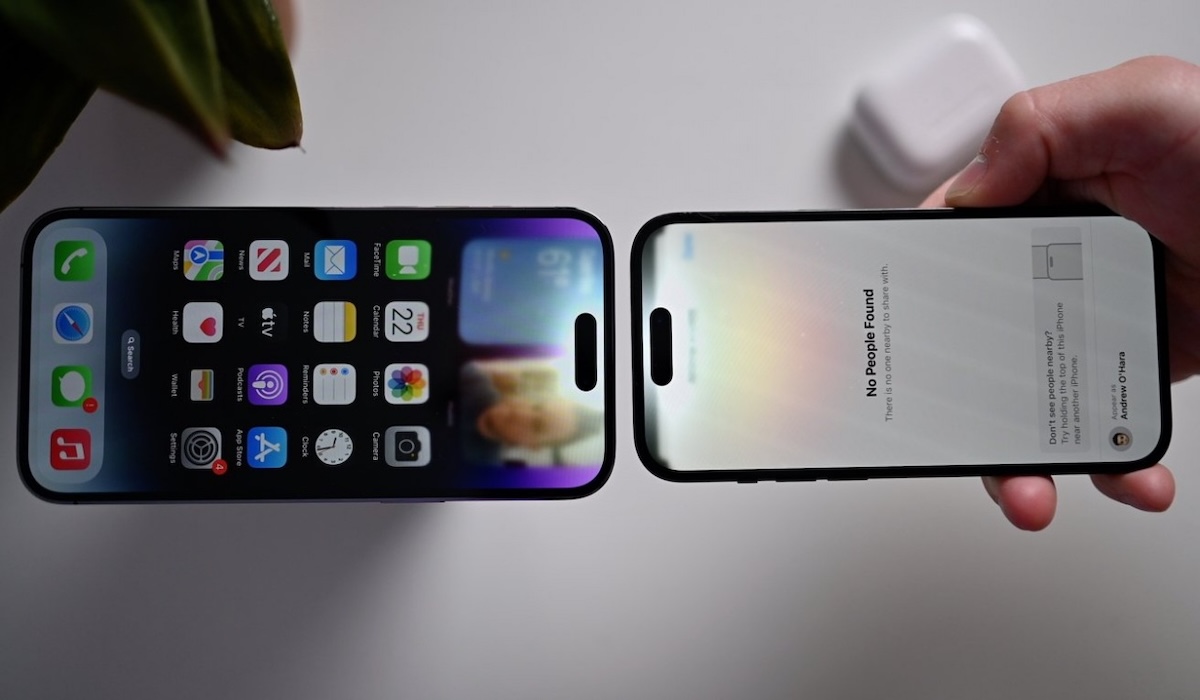

FITUR berbagi file nirkabel seperti AirDrop dan Quick Share telah menjadi standar kenyamanan bagi pengguna ekosistem Apple dan Android. Namun, kemudahan ini ternyata menyimpan celah keamanan yang cukup serius. Riset terbaru mengungkapkan adanya kerentanan yang memungkinkan penyerang mengganggu fungsi perangkat hingga mengeksploitasi memori dari jarak dekat.
Celah keamanan ini ditemukan pada Apple AirDrop dan Google/Samsung Quick Share, dua protokol yang digunakan oleh lebih dari lima miliar perangkat di seluruh dunia, mulai dari iPhone, Mac, hingga perangkat Android dan PC Windows.
Temuan ini dipublikasikan oleh Arash Ale Ebrahim dan Nils Ole Tippenhauer dari CISPA Helmholtz Center for Information Security dalam studi bertajuk “Protocol Prying: Systematic Vulnerability Research in the Apple AirDrop and Android Quick Share Proximity Transfer Protocols”.
Enam Celah Keamanan Terdeteksi
Para peneliti mengidentifikasi total enam celah keamanan yang tersebar di berbagai platform:
- Apple AirDrop: Ditemukan tiga celah keamanan.
- Samsung Quick Share: Ditemukan dua celah keamanan.
- Google Quick Share (Windows): Ditemukan satu celah keamanan kritis.
Masalah mendasar terletak pada mekanisme “penemuan perangkat” (discovery). Agar fitur ini terasa instan, layanan latar belakang harus memproses data dari perangkat asing di sekitar bahkan sebelum pengguna memberikan izin atau melakukan pairing. Penyerang yang berada dalam radius 10 hingga 30 meter dapat mengirimkan paket data berbahaya menggunakan laptop dan koneksi Wi-Fi tanpa perlu berada di jaringan yang sama.
Analisis Risiko: Pada perangkat Apple yang pengaturan AirDrop-nya disetel ke “Everyone”, protokol akan merespons permintaan dari perangkat asing secara otomatis di fase awal, jauh sebelum prompt persetujuan muncul di layar pengguna.
Dampak Serangan: Dari Crash Hingga Korupsi Memori
Dampak dari eksploitasi ini bervariasi tergantung pada platform yang diserang. Pada ekosistem Apple, celah tersebut menargetkan daemon sharingd. Ini adalah layanan latar belakang yang tidak hanya mengelola AirDrop, tetapi juga fitur penting lainnya seperti AirPlay, Handoff, Universal Clipboard, dan Continuity Camera.
Jika penyerang mengirimkan permintaan yang cacat secara berulang, layanan sharingd bisa mengalami crash terus-menerus, yang secara efektif melumpuhkan seluruh fitur ekosistem Apple tersebut pada perangkat korban.
Sementara itu, pada Quick Share milik Samsung, peneliti menemukan bahwa beberapa frame data dapat diproses sebelum proses autentikasi UKEY2 selesai. Bahkan, ada kondisi di mana data tetap diproses meski dikirim tanpa enkripsi pasca-handshake.
Celah paling serius ditemukan pada Quick Share untuk Windows. Bug jenis use-after-free ditemukan ketika terjadi tabrakan dua koneksi pada identitas endpoint yang sama. Bug ini berpotensi menyebabkan korupsi memori, yang merupakan pintu masuk bagi eksploitasi keamanan yang lebih berbahaya.
| Fitur | Dampak Utama | Status Perbaikan |
|---|---|---|
| Apple AirDrop | Layanan crash (sharingd), gangguan AirPlay/Handoff | 1 bug diperbaiki (CVE), lainnya dalam proses |
| Samsung Quick Share | Bypass autentikasi, manipulasi sesi | Dalam investigasi Google |
| Quick Share (Windows) | Korupsi memori (Use-after-free) | Kode telah diperbaiki oleh Google |
Langkah Pencegahan bagi Pengguna
Meskipun belum ada laporan bahwa celah ini digunakan secara luas untuk mencuri data pribadi, pengguna sangat disarankan untuk membatasi visibilitas perangkat mereka guna mengurangi risiko serangan jarak dekat.
Untuk Pengguna iPhone/Mac: Jangan biarkan pengaturan AirDrop berada pada opsi “Everyone” secara permanen. Gunakan opsi “Contacts Only” atau “Receiving Off”. Pada iOS 16.2 ke atas, Apple telah membatasi opsi “Everyone” hanya berlaku selama 10 menit sebelum otomatis kembali ke pengaturan sebelumnya.
Untuk Pengguna Android/Windows: Atur visibilitas Quick Share ke “Your devices” atau “Contacts”. Hindari membuka akses untuk semua orang di tempat umum. Pastikan aplikasi Quick Share di Windows selalu diperbarui ke versi terbaru, mengingat Google telah mulai menggulirkan perbaikan kode untuk bug memori yang ditemukan.
Hingga saat ini, proses coordinated disclosure masih berlangsung antara peneliti CISPA dengan Apple, Google, dan Samsung untuk memastikan seluruh celah tertutup sepenuhnya melalui pembaruan perangkat lunak di masa mendatang. (The Hacker/Z-10)